2026年の夏ごろから、企業の個人情報の流出が相次いで報じられています。報道では、攻撃にAIが悪用されている可能性も指摘されています。大きな会社の話に聞こえますが、狙われているのは大企業だけではありません。警察庁によると、2026年上半期に報告されたランサムウェア(データを暗号化して身代金を要求する攻撃)の被害は123件で、半期として過去最多でした。被害に遭った企業の約6割は中小企業です。
とはいえ、何から手を付ければよいのかがわからない、という方も多いと思います。本記事では、中小企業のどこが不正アクセスの入口になり、何から手を付ければよいのかを、Web制作の現場で実際に点検して見えたことをもとに整理します。
いま、どのような不正アクセスが起きているのか
企業からの情報漏えいの公表が、この数か月で相次いでいる
2026年7月ごろから、企業からの個人情報の流出が相次いで公表されています。10万件を超える規模の事案も公表されています。被害の内容はさまざまで、会員のメールアドレスや住所、取引先や従業員の情報まで含まれています。
報道では規模の大きな流出が目立ちますが、警察庁が把握したランサムウェアの被害報告では、約6割を中小企業が占めています。2026年上半期の被害組織へのアンケートでは、復旧に1,000万円以上かかった組織が6割にのぼりました。
情報漏えいにつながる入口は、大きく3つに分けられる
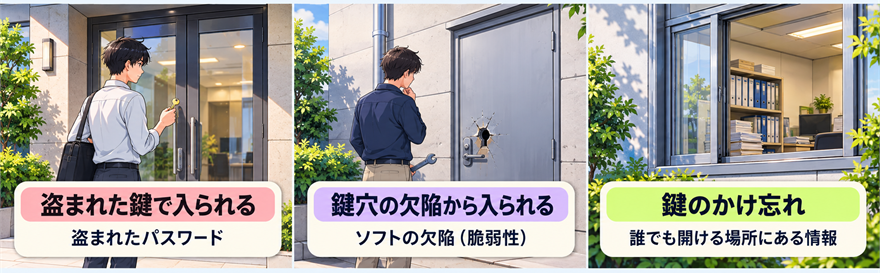
不正アクセスと一口に言っても、情報が漏れる入口は大きく3つに分けられます。
1つ目は、盗まれたり推測されたりしたパスワードで、正面からログインされることです。2つ目は、ソフトの欠陥(脆弱性)を突かれて、パスワードなしで入られることです。3つ目は、入られるのではなく、外に見せるつもりのない情報が、最初から誰でも開ける場所に置かれていることです。3つ目は法律上の「不正アクセス」にはあたりませんが、同じように情報漏えいを招きます。
会社を1つの建物にたとえると、「盗まれた鍵で入られる」「鍵穴の欠陥から入られる」「鍵をかけ忘れて開いている」の3つです。法律上の「不正アクセス」は、このうち1つ目の他人のIDとパスワードを無断で使うことと、2つ目の欠陥を突いて入ることの両方を含んでいます。
海外の大規模な調査でも、欠陥の悪用と、盗まれたパスワードや偽メールによる侵入は、どちらも侵入口の上位を占めています。どちらか一方だけを守ればよい、というものではありません。
漏れたパスワードは、別のサービスへの侵入に使い回される
どこかのサービスから漏れたパスワードは、ほかのサービスのログイン画面でも試されます。同じパスワードを使い回していると、漏れた先とは関係のないサービスにまで入られてしまいます。流出のあとに、会員のポイントが勝手に交換された例もあります。
また、流出が報じられると、「お詫び」や「確認のお願い」を装った偽のメールが届きやすくなります。流出そのものより、その後に届く偽メールで被害に遭うこともあります。
会社の規模に関係なく、自動で攻撃される
攻撃の多くは、プログラムで自動に行われています。欠陥のあるサイトや機器を、会社の規模に関係なく探して回る仕組みです。「うちのような小さな会社は狙われない」とは言えません。中小企業は、取引先の大企業へ入り込む足がかりとして狙われることもあります。
AIによって、偽メールは見分けにくくなり、欠陥が突かれるまでの時間も短くなっている
攻撃する側も、AIを使っています。IPA(情報処理推進機構)が毎年まとめる「情報セキュリティ10大脅威」でも、2026年版の組織向けで「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。
偽のメールは、自然な日本語で、名前や会社名まで入った文面になってきています。フィッシング対策協議会も、日本語の不自然さを手がかりにした見分け方は通用しにくくなっていると指摘しています。また、ソフトの欠陥が公表されてから、攻撃に使われるまでの時間も短くなっています。
AIによって、これまでの入られ方が速く、見破りにくくなっています。あわせて、自社でAIを使うことで生まれる入口もあります。これは後ほど触れます。
中小企業では、どこが不正アクセスの入口になりやすいのか
対策を考える前に、入口になりやすい場所を知っておきましょう。先ほどの3つの入られ方ごとに見ると、どの対策がどこに効くのかもわかりやすくなります。どれも特別な会社だけの話ではなく、メールを使い、Webサイトを何年か運営していれば起こりうることです。
盗まれたパスワードで、正面からログインされる
中小企業にとって、いちばん身近な入られ方です。Webサイトを持っていなくても、メールやクラウドのサービスを使っているだけで、社員全員が対象になります。本物のパスワードで入られるので、異常に気付きにくいのも特徴です。
偽のメールで、パスワードを入力させられたり、添付ファイルを開かされたりする
取引先や、使っているサービスを装ったメールから、本物そっくりのログイン画面へ誘導されます。そこでパスワードを入力すると、攻撃者がそのまま本物の画面でログインします。添付ファイルを開かせて、パソコンを乗っ取る手口もあります。乗っ取られたパソコンに保存されたパスワードも、まとめて持ち出されます。
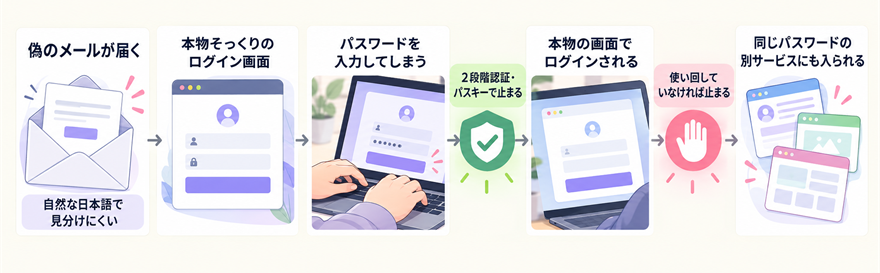
危ないのは、パスワードの入力や、リンクや添付ファイルを開く操作をさせようとするメールです。広告のように見えるメールでも、こうした操作を求めるものには注意が必要です。
パスワードが短い、使い回している、プログラムに書き込んだまま残っている
試す回数に制限のないサービスや、パスワードの情報が漏れて攻撃者の手元で解析される場合、数字4桁や短い英単語のパスワードはすぐに破られます。ほかのサービスと同じパスワードは、そちらから漏れた時点で使われてしまいます。
見落としやすいのが、サイトのプログラムの中に書き込んだままのパスワードです。そのファイルが外から読める状態になっていると、パスワードも一緒に漏れます。警察庁の調べでも、ランサムウェアの被害では、機器のIDやパスワードが非常に簡単だったことや、使っていないアカウントが残っていたことが原因に挙げられています。
乗っ取られると影響が大きいのは、メールとドメインの管理画面のアカウント
メールのアカウントを奪われると、会社の名前でメールを送られたり、届いたメールを外へ転送する設定を仕込まれたりします。ドメインの管理画面を奪われると、サイトとメールをまとめて別の場所へ向けられてしまいます。どちらも、ほかのアカウントより一段強く守る必要があります。
ソフトの欠陥(脆弱性)を突かれて、パスワードなしで入られる
欠陥とは、作り手が意図しない動きをさせられてしまう穴のことです。欠陥が見つかると直した版が出ますが、更新しなければ穴は開いたままです。攻撃はプログラムで自動に行われ、穴のある場所を探して回ります。
Webサイトの仕組み(CMSやプラグイン、サーバのPHP)が古いまま動いている
WordPressをはじめとするCMS(専門知識がなくてもサイトを更新できる仕組み)の本体やプラグイン、サーバで動くPHPなどのプログラムは、欠陥が見つかるたびに直した版が出ます。更新を止めていると、世の中に知られた欠陥がそのまま残ります。サポートの終わった版は、直した版がもう出ません。
使わなくなった古いサイトやページが、公開されたまま残っている
終わったキャンペーンのページ、テスト用のサイト、昔のブログなどです。誰も更新しないので、古い欠陥がそのまま残ります。作った本人も存在を忘れていることが多く、気付かれにくい入口です。
社外から社内につなぐ機器(VPNなど)が古いままになっている
テレワークや拠点の間をつなぐための機器は、社内への入口そのものです。警察庁が2025年上半期の被害組織に行ったアンケートでは、侵入経路の8割以上が、VPNやリモートデスクトップ用の機器からでした。機器の欠陥を突かれる場合と、簡単なパスワードで入られる場合の両方があります。導入した業者に任せたまま、更新されていないこともあります。
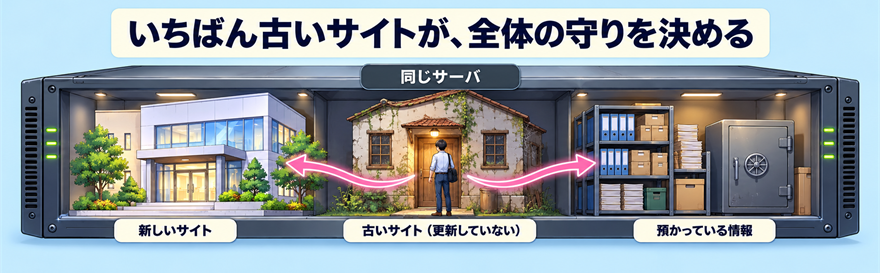
同じサーバの中では、いちばん古いサイトが全体の守りを決めてしまう
1つのサーバに複数のサイトを置いていて、サイトどうしが十分に分けられていない場合、古いサイトが1つ破られると、同じサーバのほかのサイトや、預かっている情報にまで届くことがあります。新しいサイトをどれだけ丁寧に作っても、古いサイトが残っていれば、守りの強さはそこで決まってしまいかねません。
見せるつもりのない情報が、最初から誰でも開ける場所にある
入られたわけではなく、鍵をかけ忘れている状態です。気付かないまま、何年も公開されていることがあります。外から読めるファイルにパスワードが書かれていれば、それが1つ目の入られ方の入口にもなります。
外に見せるつもりのないファイルが、URLを知っていれば読める状態になっている
更新の前に取ったバックアップのファイル、作業用のメモ、取引先とやり取りした資料などです。リンクを張っていなくても、URLを知っていれば誰でも開ける場所に置かれていることがあります。
実は、Lab-ry Worksでも自社のサーバを点検し、古くなって、既に使用しなくなっているファイルやフォルダを削除しました。Webサイトを長く運営していると、作った側でさえ、こうしたものが残っていることに気付きにくいのです。
生成AIに入力した情報や共有リンクが、外から見える状態になっている
生成AIに入力した情報は、サービスや契約の条件によっては、サービス側に保存されたり、学習に使われたりします。また、AIとのやり取りを共有リンクで公開すると、リンクを知っている人なら誰でも見られる場合があります。会社が使い方を把握しないまま、個人の判断で使われていると、こうした状態に気付きにくくなります。
不正アクセスを受けると、中小企業の業務や信用にどのような影響が出るのか
預かっている個人情報が漏れると、国への報告と本人への通知が必要になる
不正アクセスなど、不正な目的での行為によって個人データが漏れた場合(漏れたおそれがある場合を含む)、人数に関わらず、個人情報保護委員会への報告が義務になります。知ってから速やかに(目安は3〜5日以内)速報を出し、60日以内に確報を出します。本人への通知も、原則として必要です。会員登録や問い合わせフォームで個人情報を預かっている会社は、無関係ではありません。
会社の名前で偽のメールが送られ、取引先やお客様に被害が広がる
乗っ取られたメールアカウントから、振込先の変更や偽のリンクが送られると、受け取った側は本物と見分けがつきにくくなります。被害は自社の外に広がり、取引先との信頼関係にも関わります。
Webサイトが書き換えられ、訪れた人をだます場所に使われる
偽のログイン画面を置かれる、別のサイトへ飛ばされる、悪いプログラムを配る場所にされる、などです。検索結果に警告が表示されることもあります。
復旧に費用と時間がかかり、その間の仕事も止まる
原因の調査、サイトの作り直し、お客様への説明が必要になります。Webサイトや問い合わせの窓口が止まっている間の、機会の損失も出ます。
中小企業がすぐに取り組めるセキュリティ対策
高価な製品を入れる前に、自社でできることがあります。ここでは、すぐにできて効果の大きいものから順に挙げます。どの対策がどの入られ方に効くのかは、次の表のとおりです。
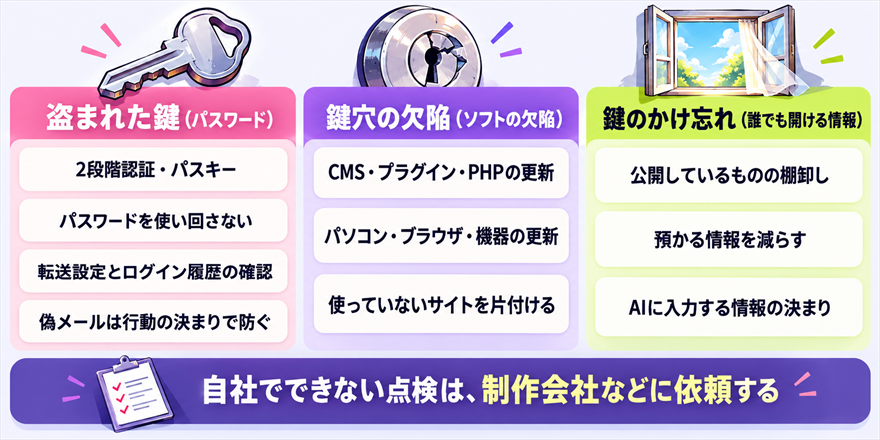
メールとドメインの管理画面に、2段階認証を入れる
いちばん先に守るのは、メールとドメインの管理画面です。パスワードに加えて、もう1つの方法で本人を確かめる2段階認証(多要素認証)を入れます。できれば、パスキーにしましょう。パスキーは、端末の中にある鍵を、指紋や顔、端末のPINで使う仕組みで、偽のサイトにだまされにくい方式です。SMSなどで届く確認コードは、偽のサイトに入力させて、攻撃者がその場で本物のサイトに使う手口で突破される場合があります。
パスワードの使い回しをやめ、大事なものから変えていく
ブラウザのパスワード管理機能(Googleの「パスワード チェックアップ」など)を使うと、漏えいや使い回しのあるパスワードが一覧で出ます。メール、ドメイン、サーバ、銀行、クラウドの順に変えていきましょう。覚えられない長いパスワードは、パスワード管理の仕組みに任せれば十分です。
メールの転送設定と、見覚えのないログインがないかを確かめる
メールの設定画面で、知らない転送先やフィルタが入っていないかを見ます。アカウントの管理画面では、知らない端末やアプリがつながっていないかを確かめます。乗っ取られたことに気付く手がかりになります。
公開しているサイトやページを一覧にして、使っていないものは片付ける
会社で公開しているサイト、サブドメイン、キャンペーンページ、テスト用のページ、データベースを一覧にします。使っていないものは、削除するか、外から見えない場所へ移します。片付けたあとに、そのURLが開けなくなったことも確かめておきましょう。
先ほど触れたとおり、Lab-ry Worksでも、この一覧づくりで古くなったファイルやフォルダが見つかりました。一覧にしてみると、自社が何を公開しているのかを初めて把握できることも多いはずです。
CMSやプラグイン、サーバのPHPを新しい版に保つ
更新が出たら、早めに当てます。更新の前には、バックアップを取っておきましょう。サーバのPHPのバージョンは、レンタルサーバの管理画面で確かめられることが多くあります。サポートの終わった版で動いていれば、新しい版に切り替えます。
パソコン・ブラウザ・社内につなぐ機器の更新を止めない
OSやブラウザ、VPNなどの機器の更新には、すでに悪用されている欠陥の修正が含まれていることがあります。欠陥が突かれるまでの時間が短くなっているので、更新の通知を後回しにしないことが大切です。機器を業者に任せている場合は、更新しているかを尋ねておきましょう。
自社で守る範囲を減らし、強いAIで守られているサービスに預ける
攻撃にも使えるほど能力の高いAIは、誰でも使えるわけではありません。2026年4月、AI企業のAnthropicは、能力の高いAIモデルを一般には公開せず、守りのために使う一部の組織にだけ提供する取り組みを始めました。最初の参加組織には、Amazon(AWS)、Apple、Google、Microsoftが入っています。Googleは自社でも、ソフトの欠陥を探して直すAIを開発しています。こうした会社は、攻撃する側より先に、自社のサービスの欠陥を見つけて直せる立場にあります。
一方で、中小企業がこうしたAIを使うことはできません。そこでLab-ry Worksでは、自社で欠陥を抱える範囲を減らし、強いAIで守られている側に預けることが、これからの現実的な守り方だと考えています。古いサーバや、自社で更新し続けなければならない仕組みを減らし、提供する側が欠陥を直してくれるサービスに寄せる、という判断です。
ただし、預けて守られるのは「鍵穴の欠陥」の部分だけです。偽のメールでパスワードを渡してしまえば、どれほど強いAIで守られたサービスでも、本物の利用者として入られます。共有の設定を誤れば、情報は外から見えてしまいます。預けた先のアカウントの鍵と設定は、引き続き自社で守る必要があります。
偽のメールは、見た目ではなく行動の決まりで防ぐ
AIで作られた偽のメールは、日本語の不自然さでは見抜けません。そこで、見た目で判断するのではなく、行動の決まりで防ぎます。メールのリンクからはログインせず、公式サイトやアプリから入る。振込先の変更や急ぎの送金の依頼は、電話で確かめる。こうした決まりを社内で共有しておきます。
社内でAIを使うときの決まりを作る
使ってよいAIのサービス、入力してはいけない情報(顧客の個人情報や取引先の資料など)、共有リンクの公開範囲を決めて、社内で共有します。使うサービスの利用規約や契約で、入力した情報がどう扱われるのかも確かめておきます。禁止するよりも、安全な使い方を決めておくほうが守られやすくなります。
預かる個人情報を、必要なものだけにする
問い合わせフォームで聞く項目や、残しておくデータを見直します。持っていない情報は漏れません。使い終わった名簿やデータは、サーバに残さず消しておきましょう。
自社でできない点検は、制作会社などに依頼する
サーバの中に何が残っているか、サイトの仕組みに欠陥がないかは、専門の知識がないと確かめにくいものです。制作会社などに点検を頼むこともできます。費用がかかる場合はありますが、自社だけで抱え込むより確実です。頼むときは、自社で公開しているサイトの一覧と、使っているサービスの一覧を渡すと話が早く進みます。
ドメインやサーバのアカウントの名義が制作会社になったままだと、点検や対応がしにくくなることもあります。名義の考え方は、制作会社への「丸投げ」で起こるトラブルと回避方法で解説しています。
対策をしても残るリスクと、どう向き合えばよいのか
不正アクセスを完全に防ぐ方法はありません。残るリスクを知ったうえで、被害を小さくする備えをしておきましょう。
使っている外部のサービスから漏れることは、自社では防げない
自社がきちんと守っていても、利用しているサービスや委託先から情報が漏れることはあります。完全には防げませんが、信頼できる事業者を選ぶことや、預ける情報を減らすことで、リスクは下げられます。パスワードを使い回していなければ、ほかのサービスへ被害が広がるのも防ぎやすくなります。
新しい欠陥は見つかり続けるので、点検は一度では終わらない
今日安全でも、明日には新しい欠陥が見つかります。公開しているものの一覧は少なくとも年に1回見直し、更新の通知や重大な欠陥の情報は、その都度確かめましょう。スケジューラーにタスクとして入れておくと、忘れずに続けられます。
起きたときに慌てないよう、連絡先と最初にやることを決めておく
最初にやることは、被害の広がりを止める(おかしな機器をネットワークから外すなど)、記録を消さずに残す、制作会社や専門家に連絡する、問題のない端末からパスワードを変える、の順です。これに、誰が判断するのか、制作会社やサーバ会社の連絡先、報告や相談の窓口を加えて、1枚の紙にまとめておきます。相談の窓口には、個人情報保護委員会、IPAの情報セキュリティ安心相談窓口、警察のサイバー事案に関する相談窓口などがあります。
守りきれない前提で、被害が広がらない形にしておく
情報を持ちすぎない、パスワードを分ける、管理画面に入れる人を絞る。どれかが破られても、被害がそこで止まるようにしておく考え方です。
ランサムウェアのようにデータを使えなくする攻撃に備えて、大事なデータは、ふだん使うネットワークから切り離した場所にも定期的にバックアップしておきます。いざというときに戻せるかどうか、ときどき試しておくと安心です。
まとめ
不正アクセスの入られ方は、盗まれたパスワード、ソフトの欠陥、鍵のかけ忘れの3つに分けて考えると、何をすればよいかが見えてきます。高価な対策より先に、アカウントを守ること、公開しているものを把握して片付けること、仕組みを新しく保つことが効きます。
AIで攻撃が速く巧妙になっている今こそ、できることから一つずつ進め、点検を習慣にしていきましょう。会社だけでなく、取引先やお客様を守ることにもつながります。対策の全体像は、IPAの中小企業の情報セキュリティ対策ガイドラインにもまとまっています。
補足: 出典 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」、IPA「情報セキュリティ10大脅威 2026」、フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」、個人情報保護委員会「漏えい等の対応とお役立ち資料」